TheStakk

Sicherheit und Governance

Gebaut für Arbeit, die nicht in einen geteilten Passwort-Manager gehört.

TheStakk umgibt jede Anwendung und jeden Workspace von Anfang an mit Isolation, sicherer Verwaltung von Zugangsdaten, Berechtigungen und Ausführungshistorie.

Mandantentrennung

EU-Region
Kunde A
Sicherer Tresor Eigene Daten Eigenes Team
Kunde B
Sicherer Tresor Eigene Daten Eigenes Team
Kunde C
Sicherer Tresor Eigene Daten Eigenes Team

keine geteilten Daten · keine geteilten Zugangsdaten

Eine Ausführungsschicht

Audit-Trail

Verbrauch pro Workspace gemessen. Jede Ausführung protokolliert, exportierbar, zuordenbar.

09:14 Kunde ASocial Content Manager protokolliert
09:16 Kunde BMeeting Intelligence protokolliert
09:21 Kunde CSocial Content Manager protokolliert

Zentrale Kontrollen

Sicherheit ist Teil der Produktarchitektur.

Keine Schicht, die erst nachgerüstet wird, wenn der Einkauf danach fragt. Diese Kontrollen gibt es in jeder Bereitstellung, auf beiden Vertriebswegen.

7 Kontrollen · jeder Workspace

01

Verschlüsselter Tresor

Zugangsdaten der Kunden im Ruhezustand verschlüsselt, nie in Logs oder Oberflächen sichtbar.

02

Mandantentrennung

Strikte Trennung von Kunden, Daten, Eingaben und Ergebnissen. Auf Datenbankebene durchgesetzt.

03

Rollenbasierter Zugriff

Legen Sie pro Workspace fest, wer Apps ausführen, Zugangsdaten verwalten und Ergebnisse einsehen darf.

04

Audit-Trail

Vollständige Ausführungshistorie pro Kunde, exportierbar.

05

DSGVO & EU AI Act

Gebaut für DSGVO und EU AI Act: Auftragsverarbeitungsvertrag, öffentliche Liste der Unterauftragsverarbeiter, Transparenz beim KI-Einsatz.

06

Kontosicherheit, die den Namen verdient

Zwei-Faktor-Authentifizierung (TOTP), Verwaltung aktiver Sitzungen mit Abmeldung aus der Ferne und lückenlose Nachverfolgung, wer wann was getan hat – in jedem Workspace.
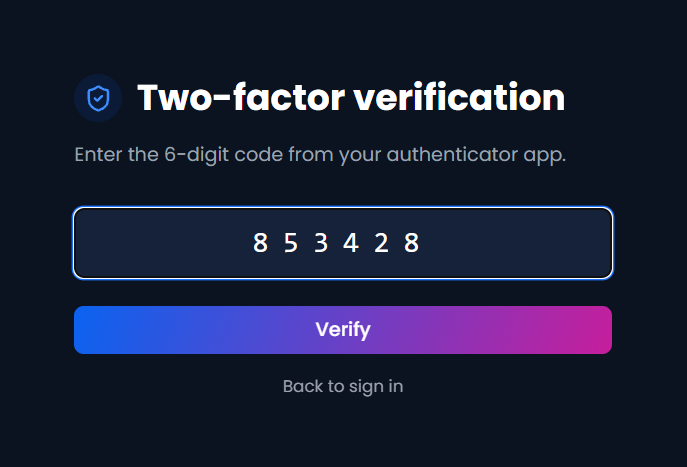
Bildschirm der Zwei-Faktor-Verifizierung: Geben Sie den 6-stelligen Code aus Ihrer Authenticator-App ein
07

Abgesicherte Integrationen

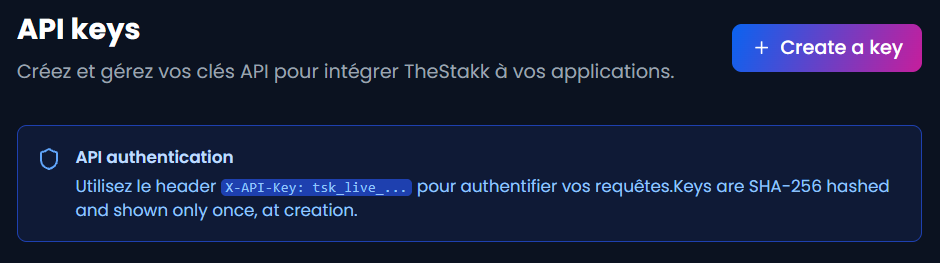
OAuth-Verbindungen, beschränkt auf den unbedingt nötigen Zugriff, API-Schlüssel pro Endpunkt mit IP-Allowlists, Kontingente pro Schlüssel und Widerruf mit einem Klick. Zugriff Dritter wird eng gewährt und sofort widerrufen.
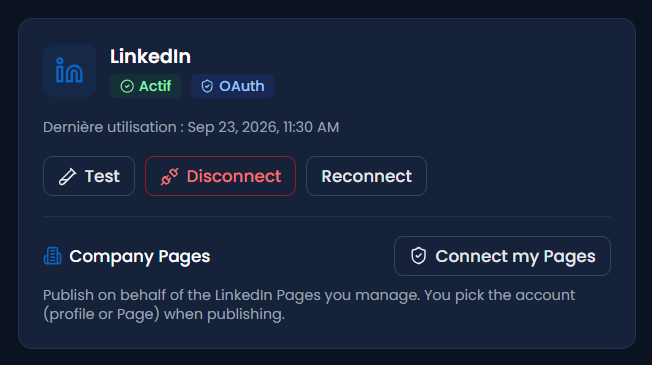
Über OAuth verbundenes LinkedIn-Konto mit Testen, Trennen und erneutem Verbinden
Bildschirm der API-Schlüssel: Schlüssel als SHA-256-Hash gespeichert und nur einmal angezeigt, bei der Erstellung

Datenfluss

Was zwischen Verbindung und Ergebnis passiert.

01

Zugangsdaten kommen in den Tresor

Secrets werden verschlüsselt und von Anwendungsoberflächen, Ergebnissen und Ausführungslogs ferngehalten.

02

Die Arbeit läuft in ihrem Workspace

Eingaben, Daten und Ergebnisse bleiben von allen anderen Mandanten getrennt – ob Direktkunde oder Agenturkunde.

03

Jede Ausführung hinterlässt einen Eintrag

Berechtigte Nutzer können die Ausführungshistorie prüfen und exportieren, ohne die interne Anwendungslogik offenzulegen.

04

Kundendaten bleiben Kundendaten

Sie werden verarbeitet, um das angeforderte Ergebnis zu erzeugen. Wir nutzen Ihre Inhalte nie zum Training eines Modells. Auch unsere KI-Modellanbieter nutzen sie gemäß ihren Geschäftsbedingungen nicht zum Training.

Veröffentlichte Zusagen

Klare Antworten, bevor der Einkauf fragt.

In der Europäischen Union gehostet
Zugangsdaten verschlüsselt in einem isolierten Tresor
Ihr Workspace getrennt von allen anderen Kunden
Kein Training mit Ihren Inhalten, weder bei uns noch bei unseren KI-Anbietern
Rollenbasierter Zugriff, von Ihnen gesteuert
Jede Ausführung protokolliert und exportierbar
Vollständige Liste der Unterauftragsverarbeiter veröffentlicht
Auftragsverarbeitungsvertrag↗ Datenschutzerklärung ↗

Wählen Sie, wie Sie TheStakk nutzen

Die Kontrollen bleiben gleich, auf jedem Weg.

Unternehmen erhalten sie direkt. Agenturen übertragen sie auf jeden Kunden-Workspace.